
每次登录都会创建一个服务端会话。本页介绍怎么查看已登录的设备、让指定会话下线,以及调整多久不操作就退出。
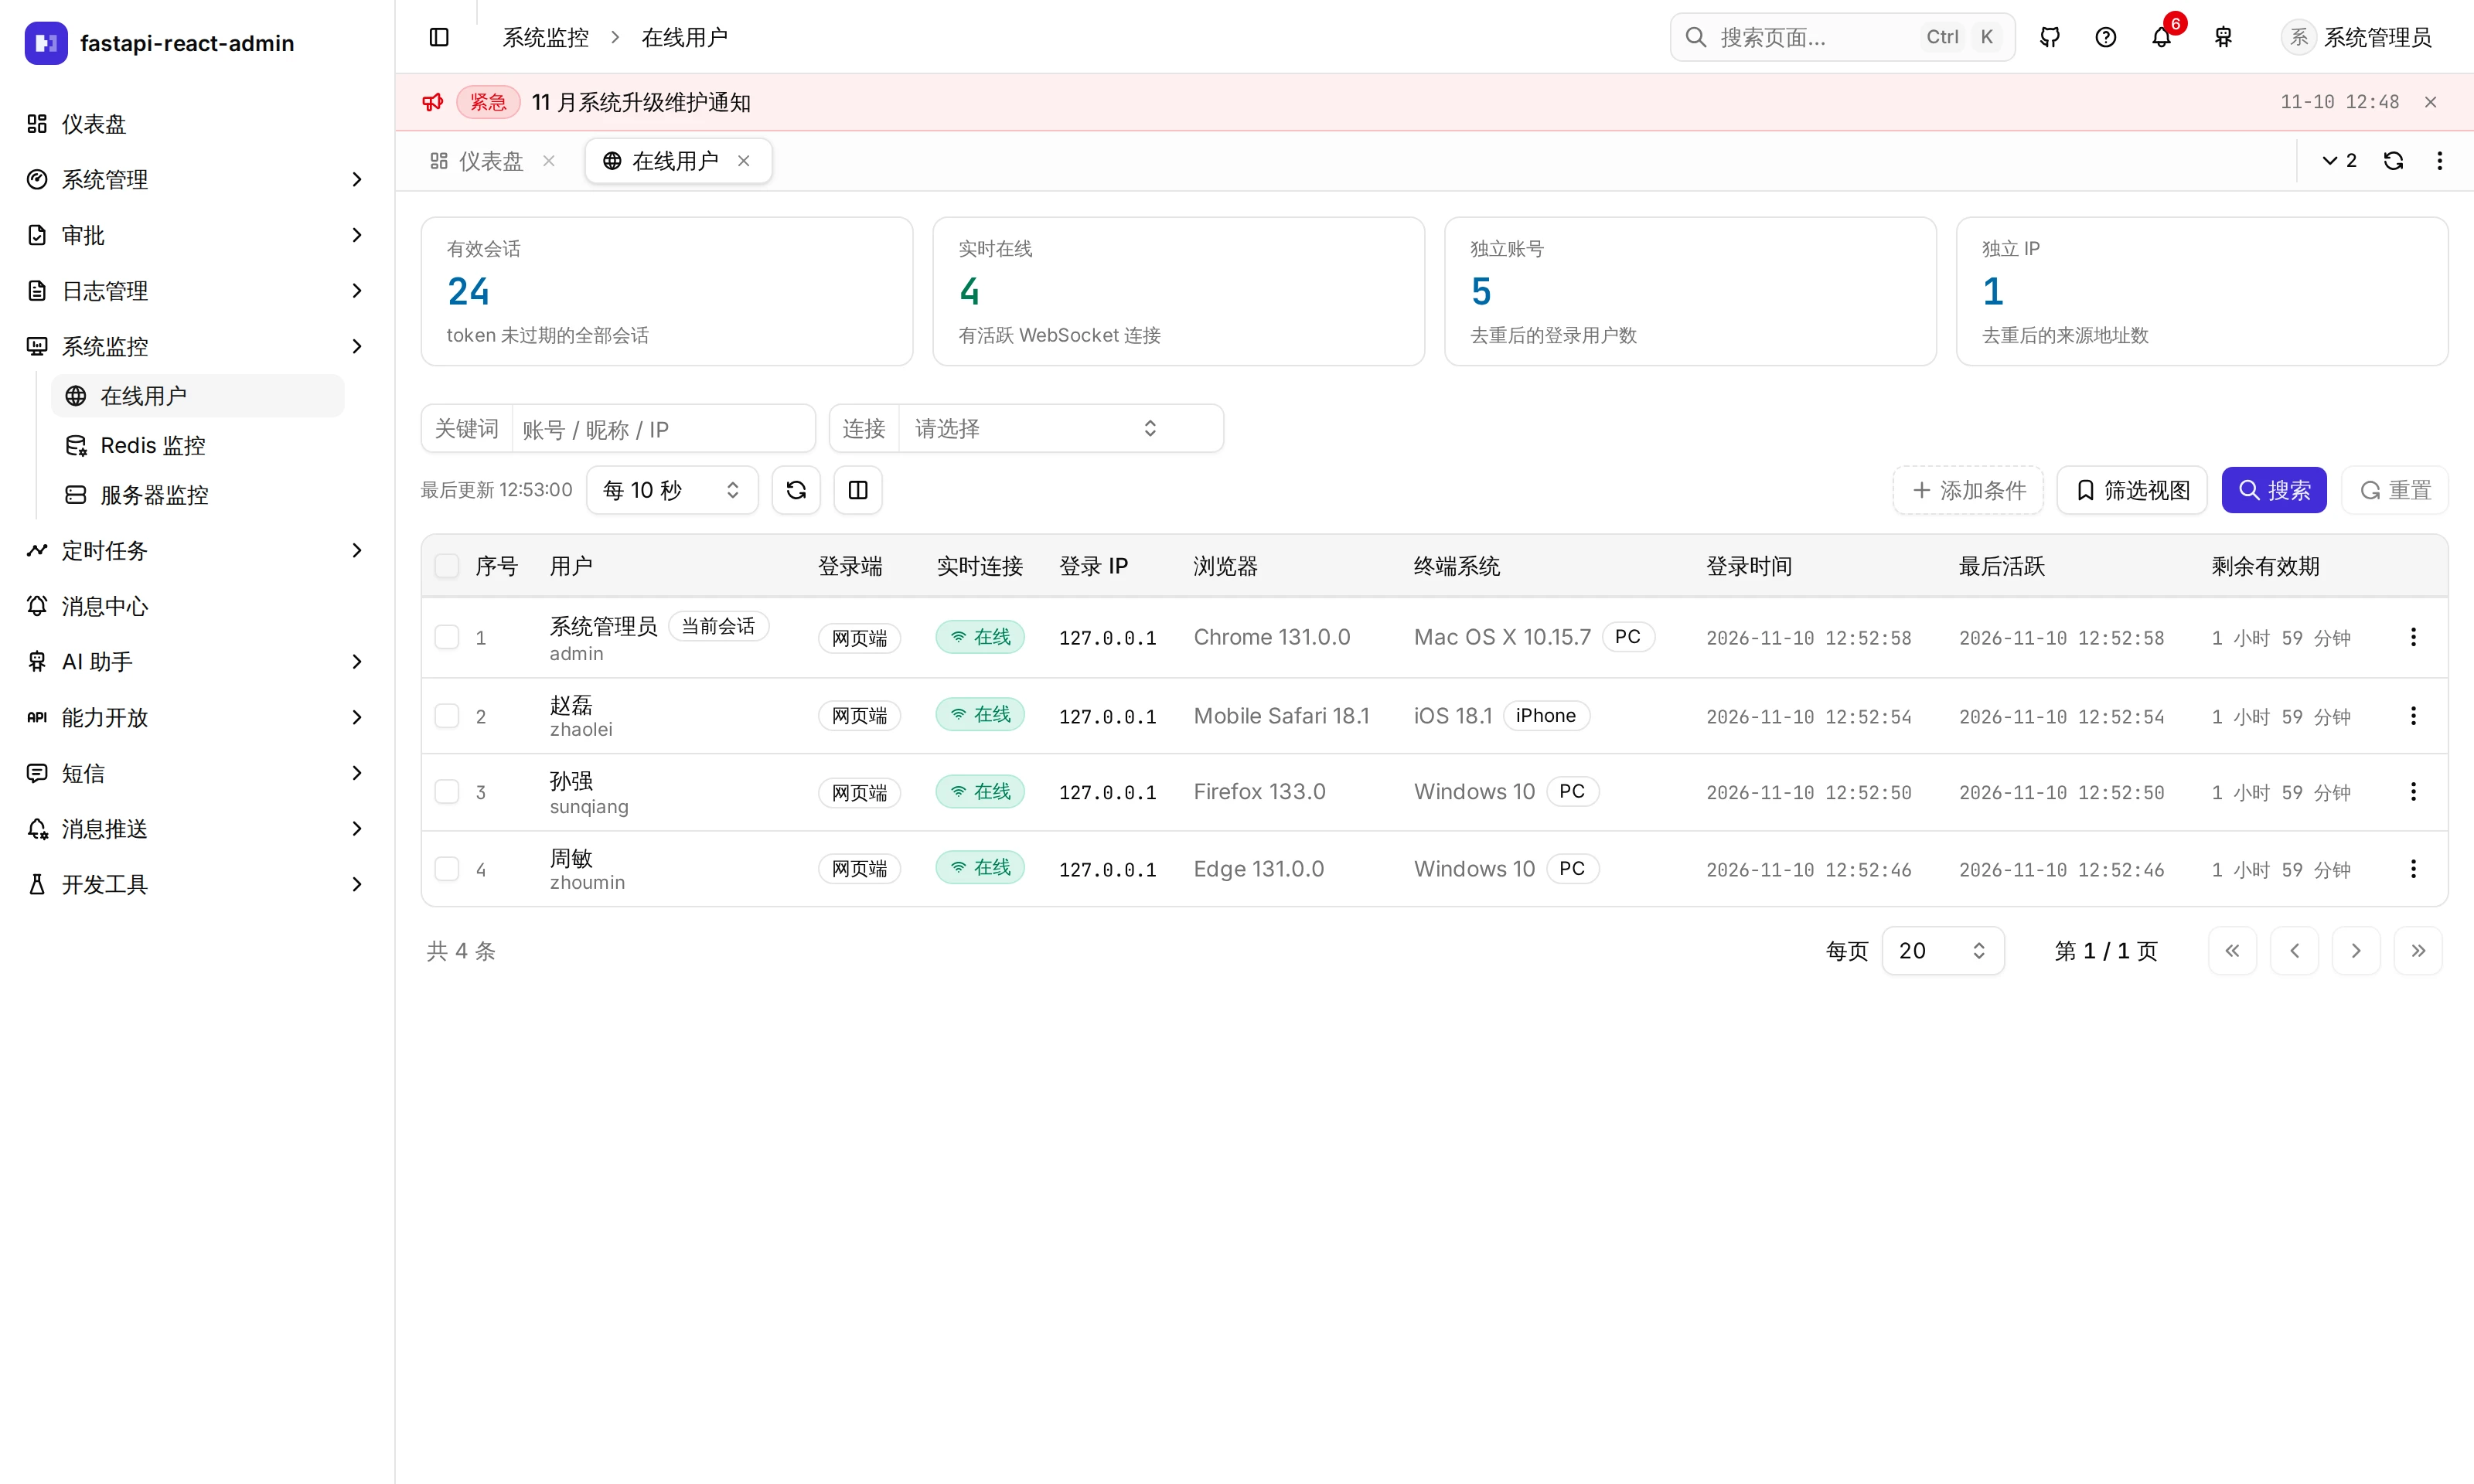
查看并结束一个会话
Section titled “查看并结束一个会话”入口:「系统监控 → 在线用户」(/monitor/online)。只有超级管理员能查询会话和强制下线;给普通角色授予菜单,不会同时获得这些接口的权限。
- 按用户、登录端、IP、浏览器和登录时间找到目标会话。
- 核对最后活跃时间、实时连接状态和剩余有效期,确认是要处理的设备。
- 对目标会话执行「强制下线」。
看到什么算成功: 有实时连接的页面立即回到登录页并显示原因;没有实时连接时,下次请求会收到带原因的 401。同一浏览器中,一个标签页退出后,其他标签页也会退出。
查看在线用户截图
设置时长与设备上限
Section titled “设置时长与设备上限”每次登录在服务端建一个会话,会话 ID 从登录到退出不变。登录时客户端说明自己是哪一端,三端各用一套规则:
| 规则 | 网页端 | 桌面端 | 移动端 |
|---|---|---|---|
| 空闲超时 | 120 分钟 | 120 分钟 | 30 天 |
| 最长登录(从登录那一刻算,一直在用也不延长) | 7 天 | 7 天 | 90 天 |
| 同一账号在这一端的会话上限 | 不限 | 不限 | 1 |
| 超过上限时 | 挤掉最久没活跃的 | 挤掉最久没活跃的 | 挤掉最久没活跃的 |
都在参数配置「会话策略」里改;超限时也可以选「拒绝新登录」。要「单设备登录」,把上限填 1。改了只影响之后的登录,已经登录的人按登录那一刻的规则走完。
被踢下线时,本人看到什么?
Section titled “被踢下线时,本人看到什么?”会话结束时服务端记下原因,被踢的人下一次请求拿到的 401 里就带着它,页面直接回到登录页并显示:
| 原因 | 登录页上的提示 |
|---|---|
| 管理员强制下线 | 你已被管理员强制下线,请重新登录 |
| 超过会话上限被挤掉 / 在同一个浏览器里重新登录 | 账号已在其他设备登录,本设备已下线 |
| 空闲超时 | 长时间未操作,已自动退出,请重新登录 |
| 到了最长登录时间 | 登录已过期,请重新登录 |
| 改了密码 / 被重置密码 | 密码已修改,请重新登录 |
| 账号被停用或删除 | 账号已被停用,请联系管理员 |
| refresh token 被重复使用 | 检测到登录凭据被重复使用,已强制下线;如果不是你本人操作,请尽快修改密码 |
空闲时间和令牌怎么计算
Section titled “空闲时间和令牌怎么计算”查看活跃上报与令牌续期规则
空闲按「人有没有在操作」算,不按请求算。 在线用户页每 10 秒轮询一次,监控页、导出进度也在后台发请求 —— 按请求算的话,人走开了、浏览器开着,会话永远不会过期,而那正是空闲超时要防的场景。所以浏览器每个请求都带上「距上次键盘 / 鼠标 / 触屏操作过了几秒」,服务端据此推算最后活跃时间;在页面上有操作(滚动、打字)却一直没发请求的人,前端每 5 分钟补一次心跳。
access token 30 分钟过期,靠 refresh token 续;refresh token 每用一次就换一枚新的。上一枚在 30 秒内再出示(多个标签页同时刷新、弱网重试)会拿到同一组新令牌;超过 30 秒再出示,判定凭据可能被盗,整个会话立即作废。
会话原子操作使用单实例 Redis 的 Lua 脚本,尚未在 Redis Cluster 上实测。
在演示站里试试
Section titled “在演示站里试试”在线演示(admin / 123456):用两个浏览器(或一个普通窗口 + 一个无痕窗口)各登录一次,到「系统监控 → 在线用户」能看到两条会话,各自的登录端、浏览器、最后活跃时间都在。把你自己的另一条强制下线,那个窗口会当场回到登录页并显示原因。演示站所有人共用 admin,别踢别人的会话;演示站有没有配 MFA_SECRET_KEY 也不保证,二次验证建议在本地试。